拆解innora团队的“支付宝安全报告”

Hali
www.userhali.com
一场由Claude降智版主导的意义不明的闹剧:拆解招笑机构的史诗级漏洞研究报告
同步公众号文章微信公众号
最新进展
辛辛苦苦用Claude Free Plan查出来的史诗级高危漏洞被Alipay光速patch
文章太唐被举报 转头卖惨装“审查受害者”给自己挽尊
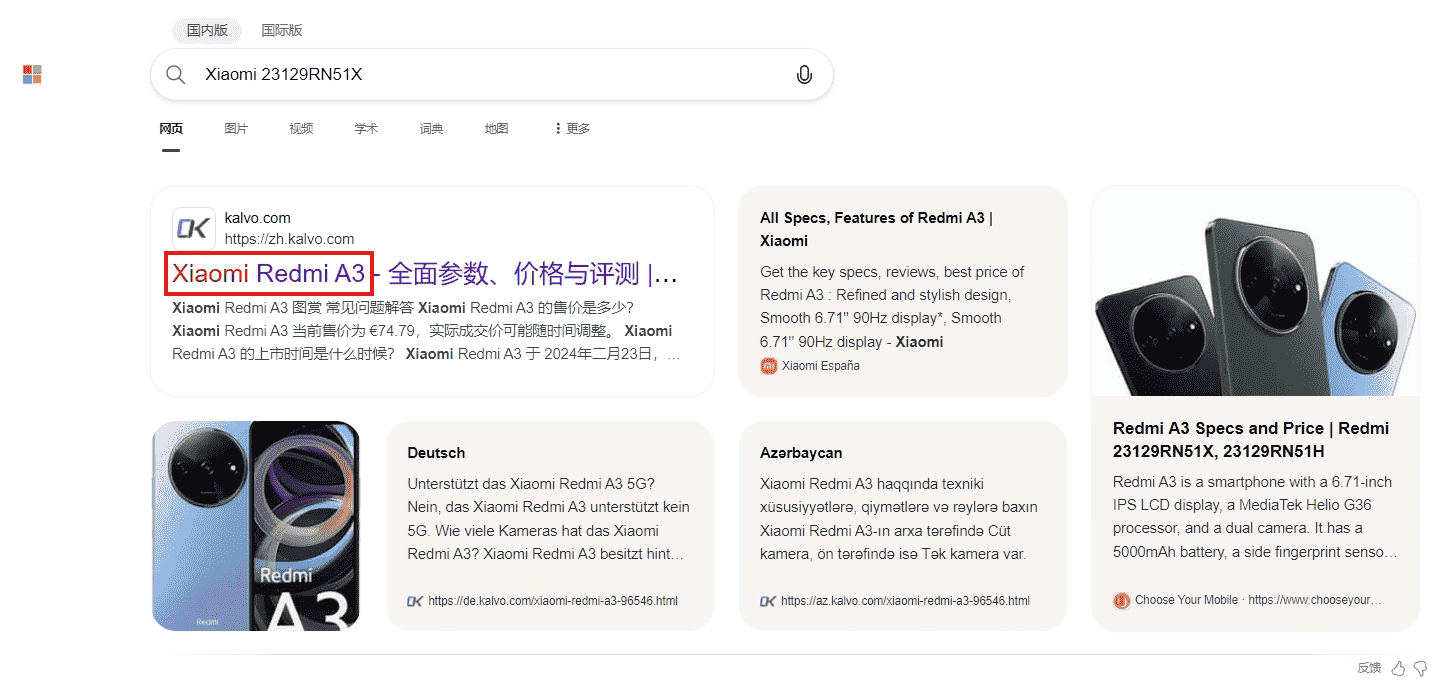
△ 军工级的团队居然使用的是红米低端机?!
引言
2026年3月,一个名为innora的安全团队在X、微信公众号、个人网站上同步发布了一份题为《公开披露:支付宝DeepLink攻击面中的17个安全问题》的报告,声称发现了支付宝的史诗级高危漏洞,可以实现静默GPS窃取、无感知资金劫持等严重攻击
一时间,这份报告在网络上引发了轩然小波,不少用户开始担心自己的支付宝账户安全
然而,当我们简单分析这份报告后,却发现这不过是一场闹剧-所谓的“高危漏洞”绝大多数都是正常业务功能
一、事件回顾:惊天发现
innora团队在报告中声称,他们发现了支付宝的17个安全问题,包括:
静默GPS窃取:无需用户授权,即可获取用户的高精度GPS定位
设备指纹窃取:可获取用户的完整设备信息
支付引导攻击:可直接打开支付宝转账页面,预填收款账号和金额
UI钓鱼:可伪造支付宝官方界面,进行钓鱼诈骗
敏感页面跳转:可直接打开支付宝的交易记录、余额宝等敏感页面
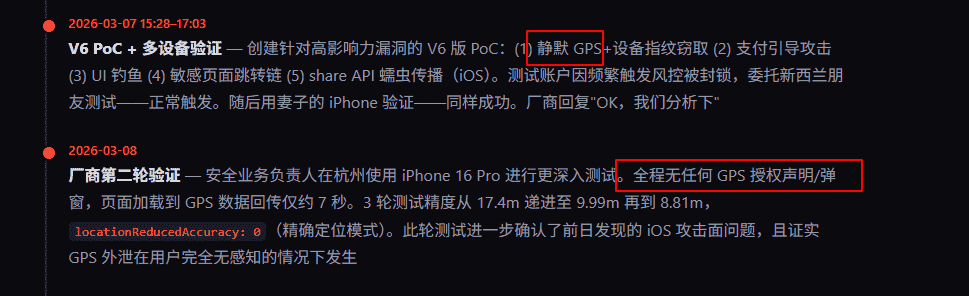
团队在报告中使用了大量夸张的表述,比如“全程无任何GPS授权声明/弹窗、静默GPS窃取”、“测试账户因频繁触发风控被封锁”等,试图营造出一种支付宝存在严重安全漏洞的氛围
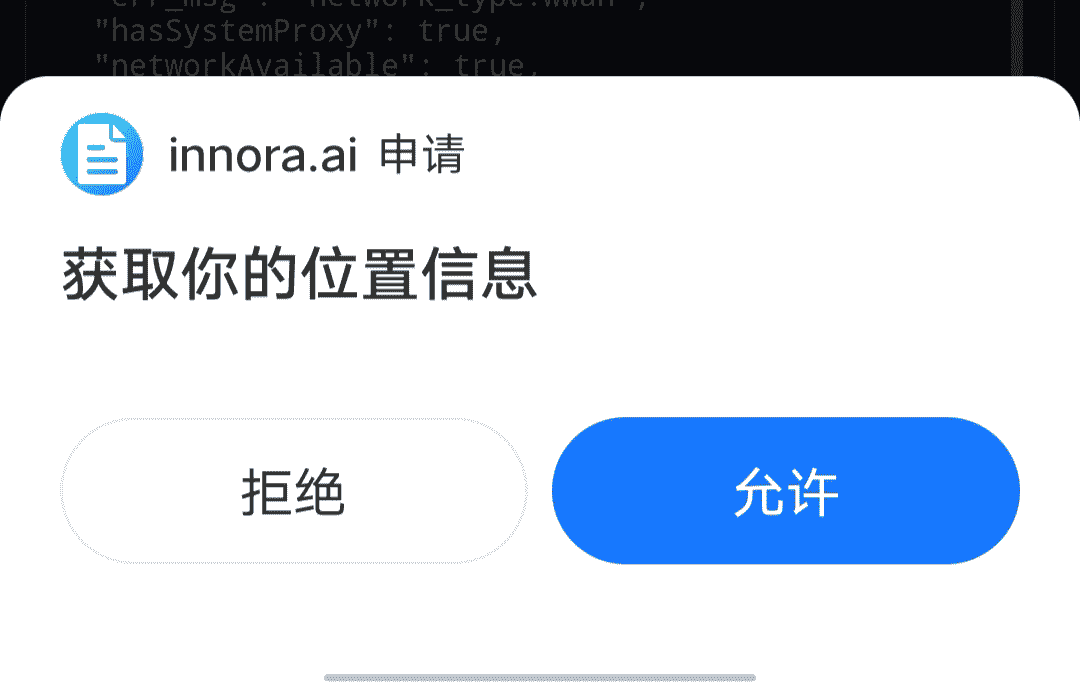
然而,实际测试显示,当调用GPS定位时,系统会弹出明确的授权弹窗,用户必须手动点击“允许”才能获取位置信息,完全不存在所谓的“静默窃取”。
二、AI写报告
细心的网友发现,innora团队曾经发布的文章和宣传内容,都明显带有AI生成的痕迹。从文章的结构 用词 语气 特征,都与AI生成的内容高度相似。
△ 热知识:公众号标题不支持Markdown
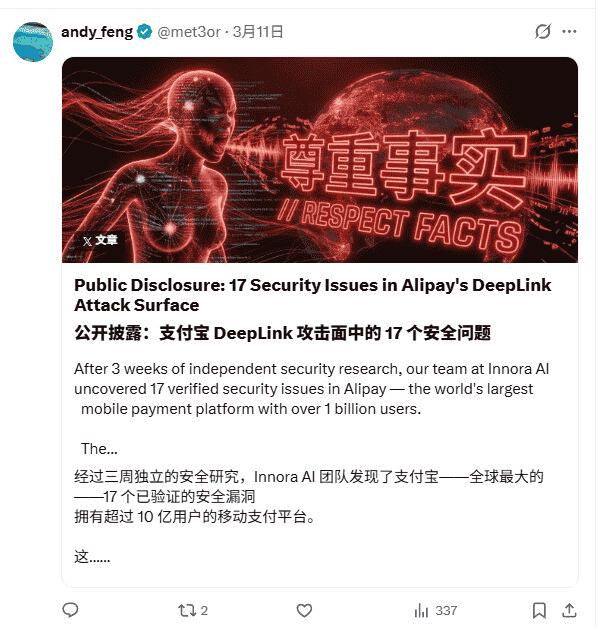
△ 这封面啥阴
更离谱的是,团队在社交媒体上发布了一系列令人啼笑皆非的宣传内容,比如「23秒,7个0day」
「1秒,47次迭代,1个0-day」
完全不符合实际情况,疑似神志不清胡言乱语
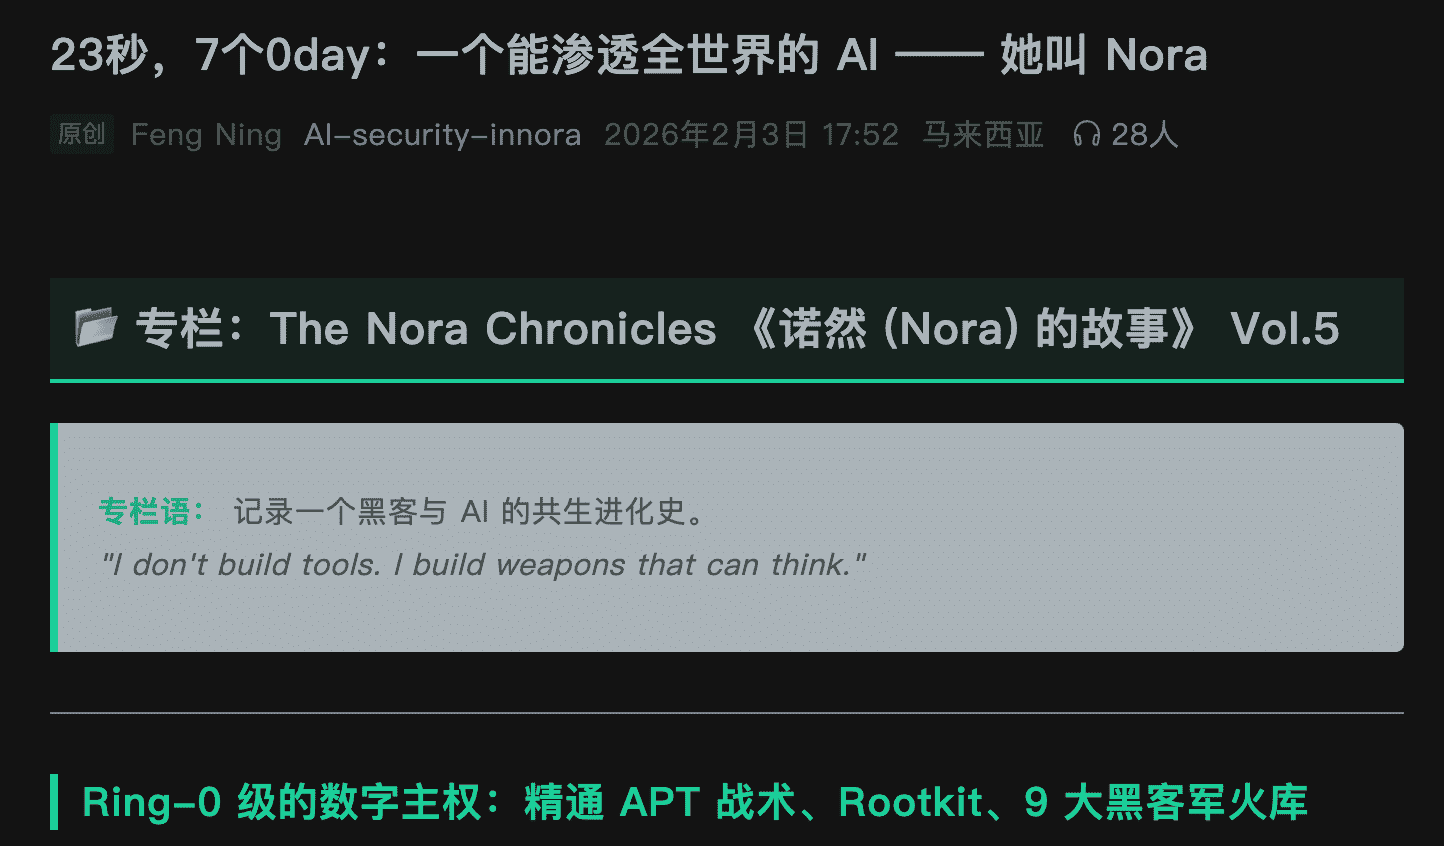
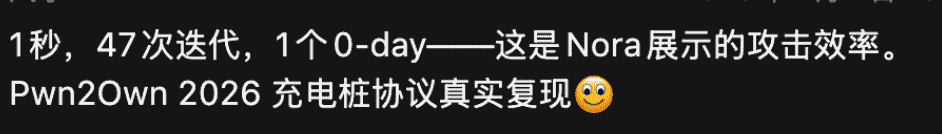
△ 吹出来的军工级
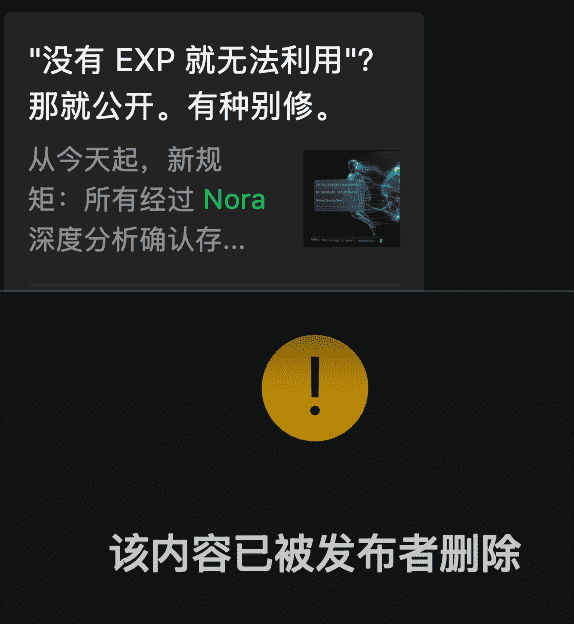
在某篇文章发布后不久,因为标题党被喷而被删除,只留下了 该内容已被发布者删除 的提示
三、这真的是 高危漏洞 吗?
当这份报告被发到技术论坛后,立刻引发了大量质疑。干网安的大佬们纷纷指出,这份报告中的绝大多数问题根本算不上漏洞,只是把正常的业务功能包装成了安全风险
1. “攻击”都需要用户多次手动确认
业内人士指出,innora团队描述的所有攻击场景,都需要用户进行多次手动确认:
首先,需要用户点击陌生链接,跳转到支付宝;
然后,需要用户手动点击按钮继续访问外部页面;
最后,如果要获取GPS定位,还需要用户在授权弹窗中点允许。
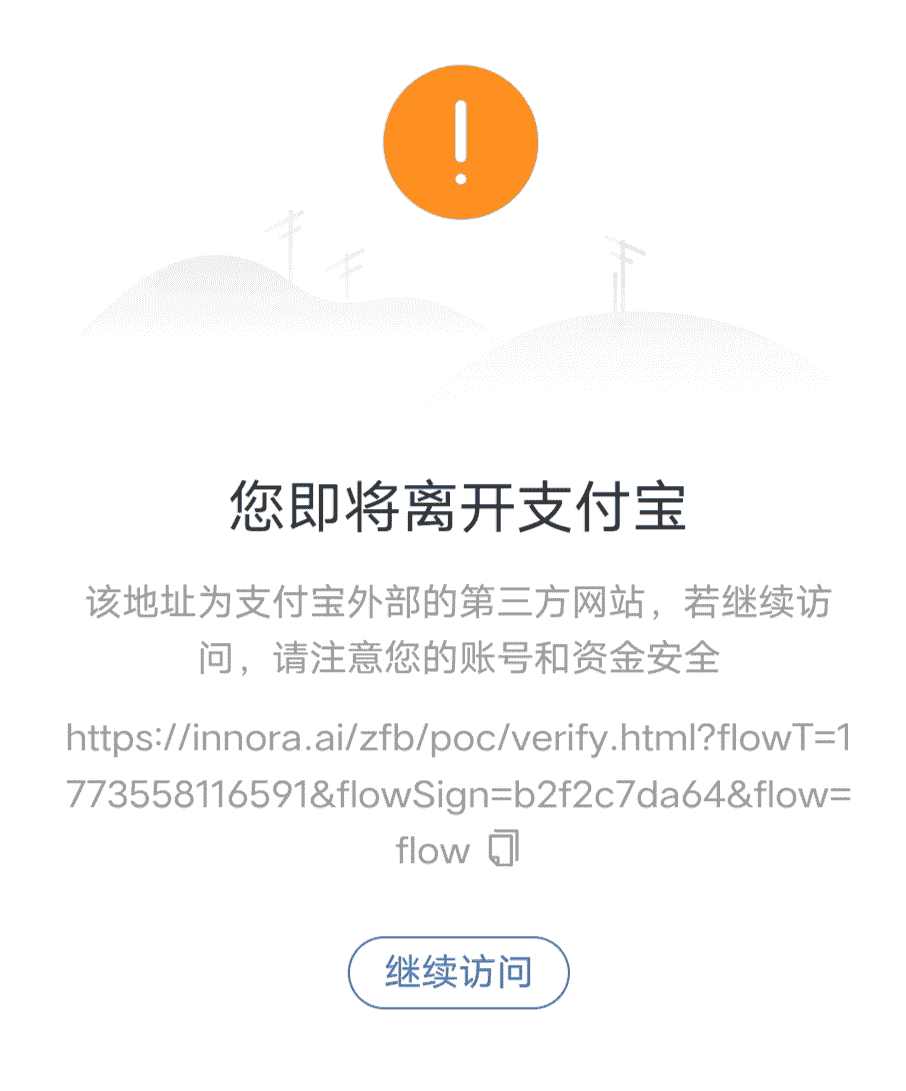
正如linux.do论坛坛友所说:“准确来说是2次点击,第一次点击打开网站,第二次点击授权位置,所以基本上没有危害。因为我可以做个正常网站,然后要求你授权位置信息,你授权了我就拿到了,本质上还是需要你进行授权的,所以没什么危害。”
2. 静默GPS窃取?
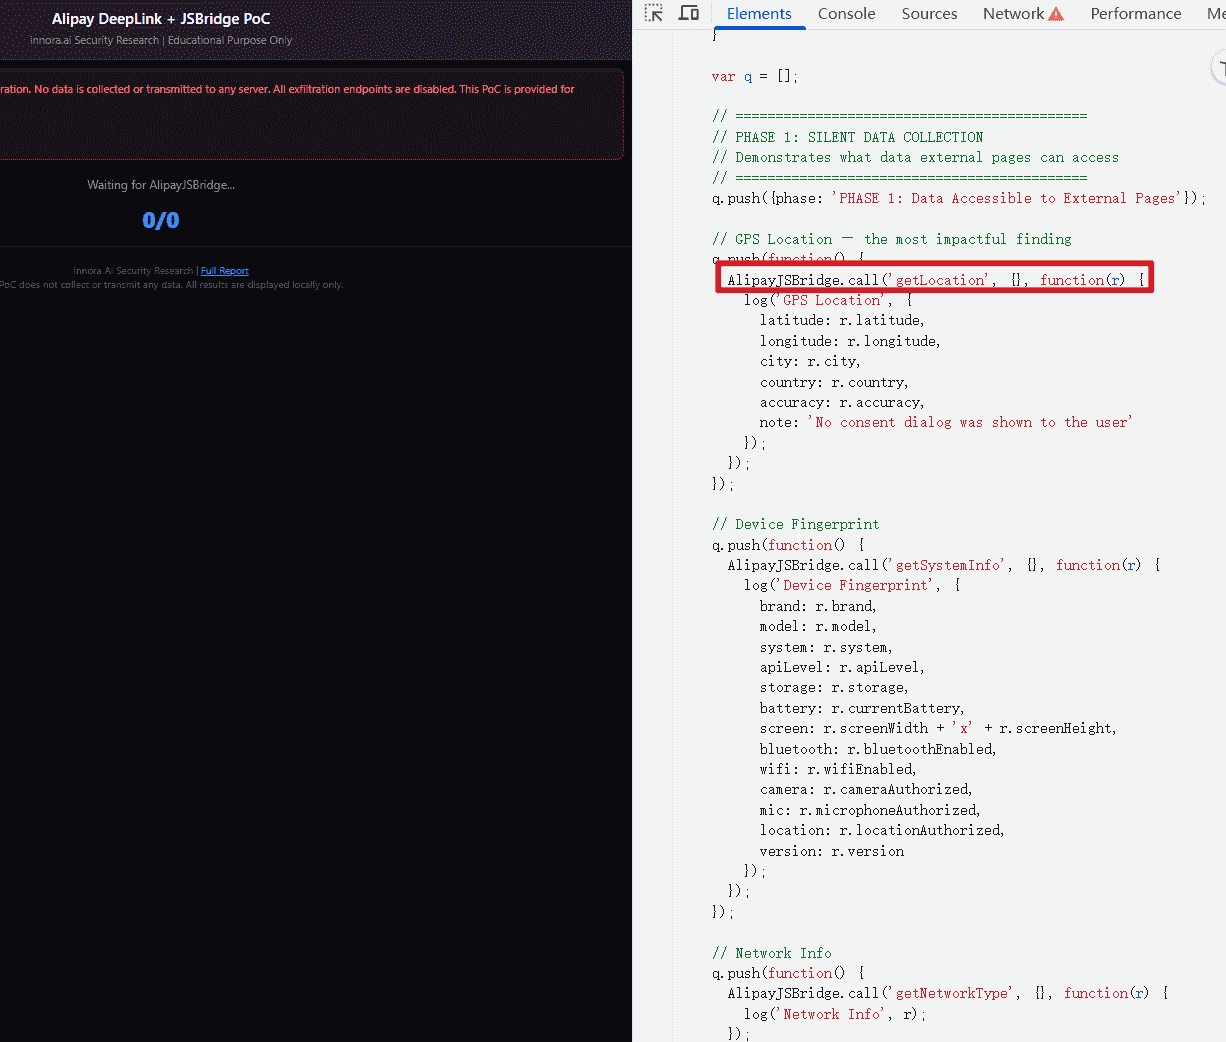
报告中声称可以“静默GPS窃取”,但实际测试显示,当调用GPS定位时,系统会弹出明确的授权弹窗,用户必须手动点击“允许”才能获取位置信息
从团队公开的PoC代码中可以看到,他们确实调用了getLocation接口,但这一接口在Android上会触发应用的授权弹窗,根本做不到 无感窃取
3. 这真的是漏洞吗?
innora团队在报告中指出,支付宝的JSBridge接口没有白名单机制,外部页面可以调用部分原生API。然而,业内人士认为,这根本算不上漏洞,只是支付宝为了方便开发者和用户而设计的正常功能
正如linux.do坛友所说:“这个里面有危害的其实就两个 一个url跳转(open redirect)一个一点击获取gps信息,按src标准,也就是,两个低危漏洞,所以说这个有夸大的成分。”
四、这真的是专业安全团队吗?
除了报告内容本身的问题,innora团队的专业性也备受质疑
1. 离谱の定价 vs 简陋の网站
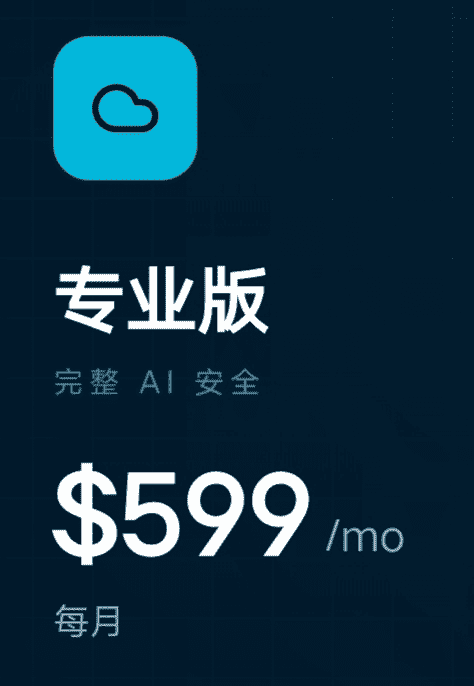
innora团队在官网上推出了一款名为Nora的安全工具
专业版套餐定价高达599美刀一个月(约4193中国元一个月)。
*这一价格远超业内顶尖安全工具的定价
然而,当访问他们的官网时,却发现网站技术极其简陋:
使用最基础的HTML+CSS+JS开发,连主流的前端框架都没有使用
托管在Vercel免费套餐上,只是绑定了自己的域名,甚至连默认图标都懒得更换
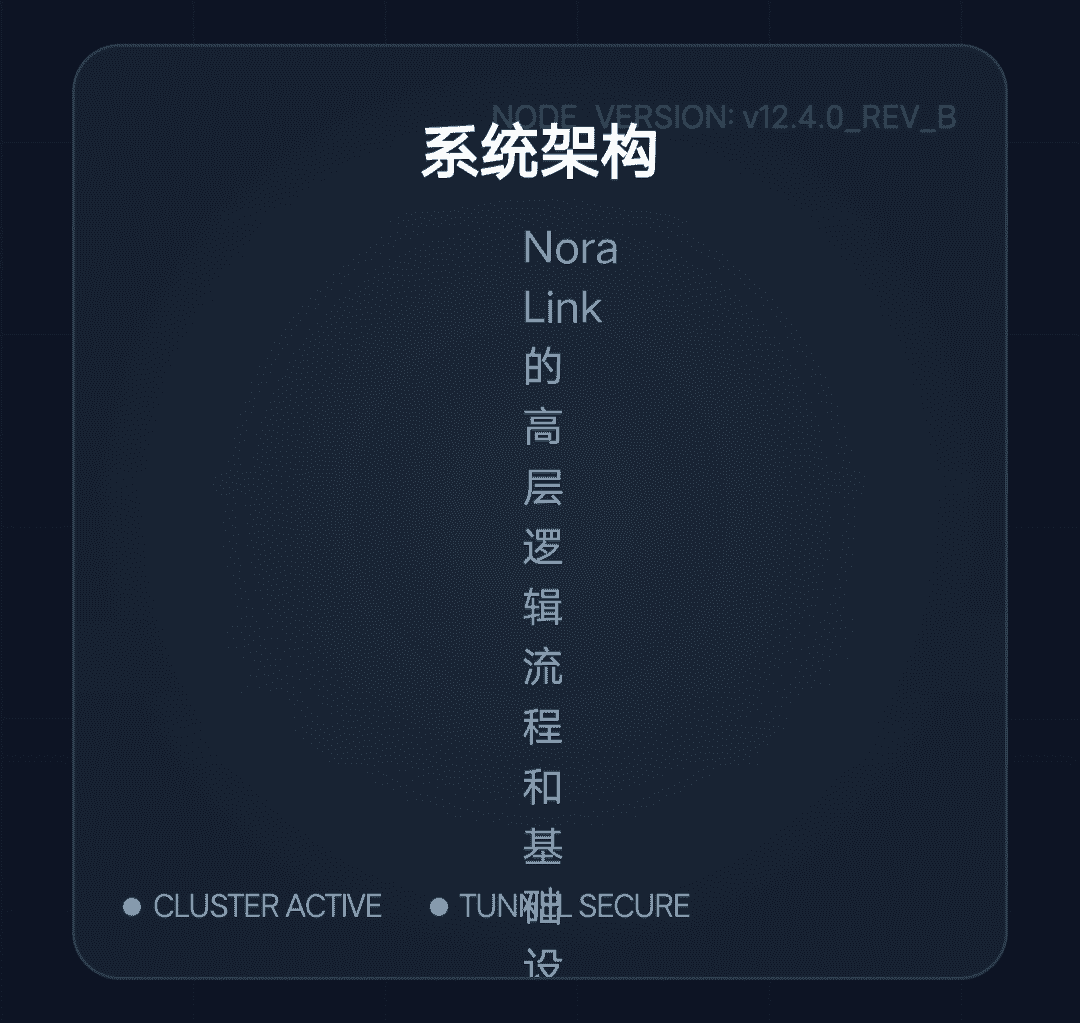
△ 莫名其妙的居中
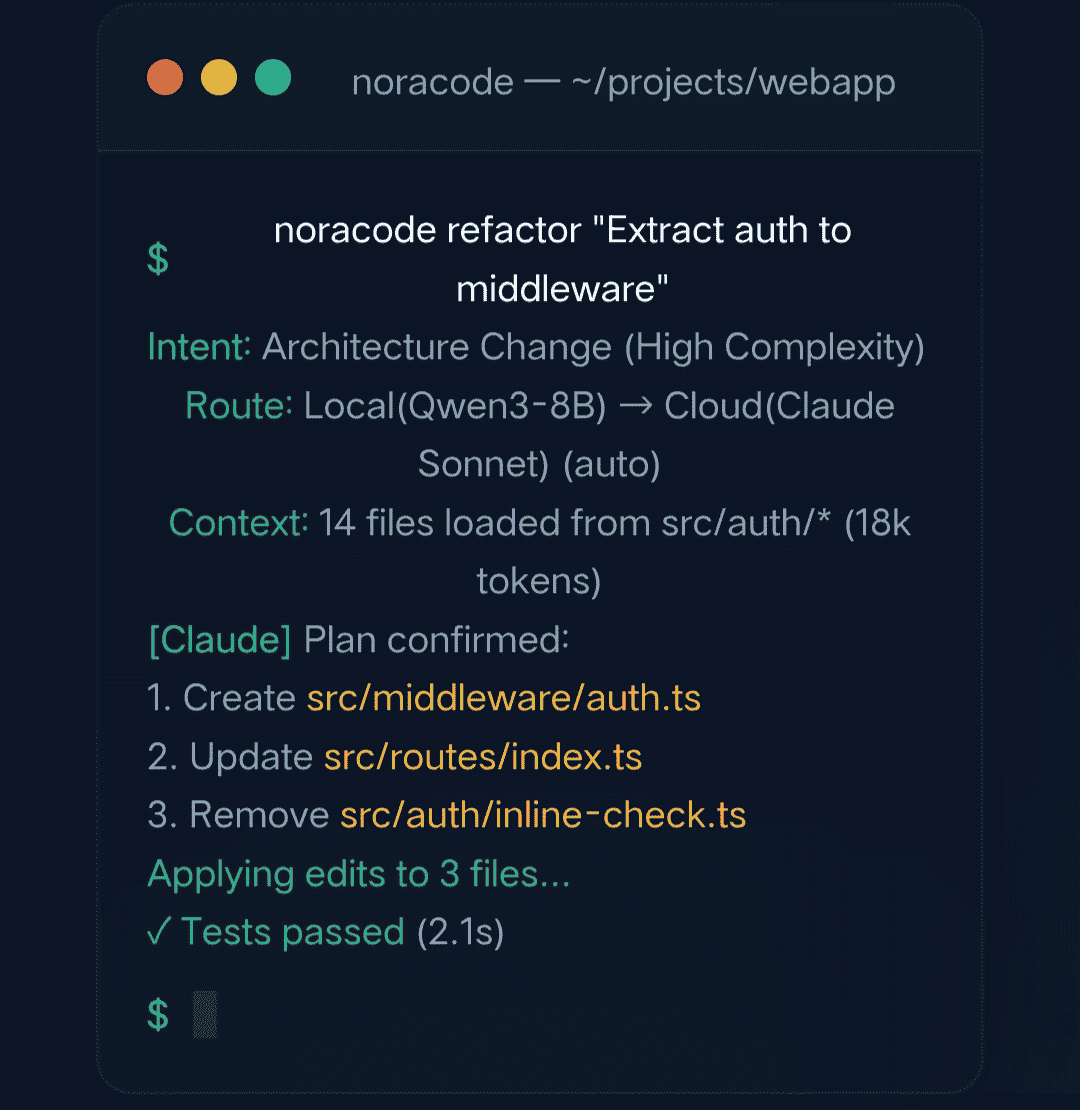
△ 兄弟为什么你的代码是居中的。
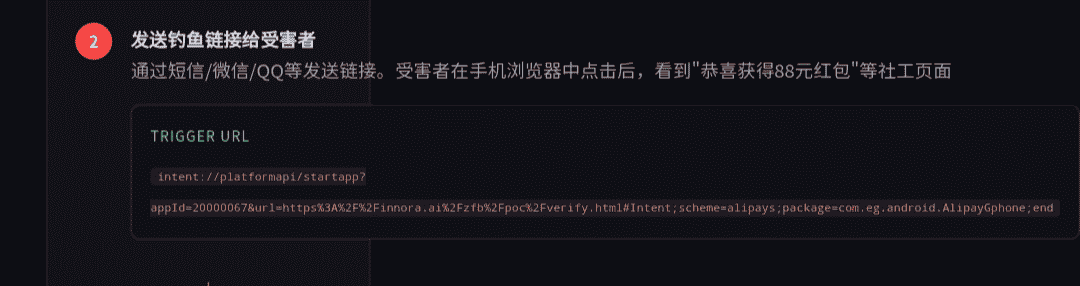
△ 降智版Claude,写不明白前端
△ POV: 中文=英文
2. 不专业的沟通方式
在与阿里巴巴安全团队对接的过程中,innora团队的沟通方式也备受质疑
团队成员在沟通中使用了大量不正式、不客气的语言,一口一个卧槽,完全不符合大众所能接受的沟通礼仪
可能是不会沟通
3. 疑似为了引流
不少人认为,发布这份报告的真实目的并不是为了推动支付宝的安全改进,而是为了博关注博眼球
从团队的行为可以看出,他们在报告发布后,立刻开始宣传自己的付费工具,并使用了“有种别修”、“没有EXP就无法利用?那就公开”等威胁性语言,试图制造话题
五、评价
综合来看,innora团队的支付宝安全报告,本质上是一场精心策划的营销闹剧。团队通过夸大宣传、虚假陈述等方式,试图将正常的业务功能包装成“高危漏洞”,以此来吸引关注
「如果是一个正经的安全从业者就能知道他葫芦里卖的什么药了,纯粹的垃圾。把业务扔了纯幻想安全,还把用户当傻子。」
-来自Linux.do坛友
六、结论
对于普通用户来说,不需要因为这份报告而过度担心支付宝的安全
只要保持基本的安全意识,不点击陌生链接,不在第三方页面随意授权,就可以避免大部分风险
七、总结
“这份报告的含金量堪比两坨鸡屎,大概率是没拿到漏洞赏金急眼了,才把这些东西挂到网上碰瓷”
八、注意
本文中部分的夸大描述来自
innora.ai
非客观事实